全局 DNS 服务商
OpenResty Edge 可以通过外部 DNS 服务商的 API 完成 ACME DNS-01 域名所有权验证。将 DNS 服务商配置为全局资源后,可以在使用 Let’s Encrypt 或其他 ACME 证书发行商签发证书时引用该配置。
支持的 DNS 服务商
目前支持以下类型:
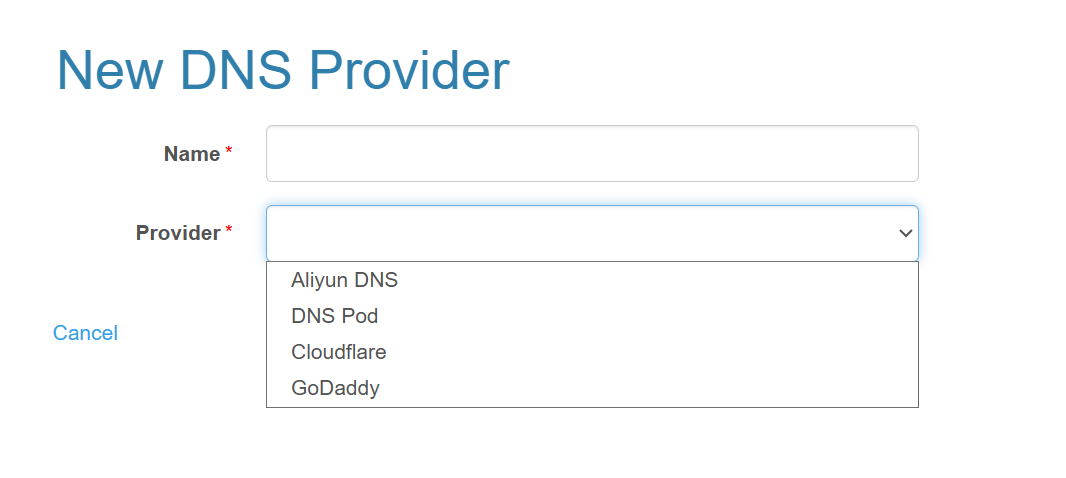
Aliyun DNSDNS PodCloudflareGoDaddy
创建 DNS 服务商
- 登录 OpenResty Edge Admin 控制台。
- 在全局配置中进入
DNS Providers页面。 - 点击
New DNS Provider。 - 输入便于识别的名称,并选择 DNS 服务商类型。
- 按页面提示填写该服务商的授权凭据,然后保存配置。
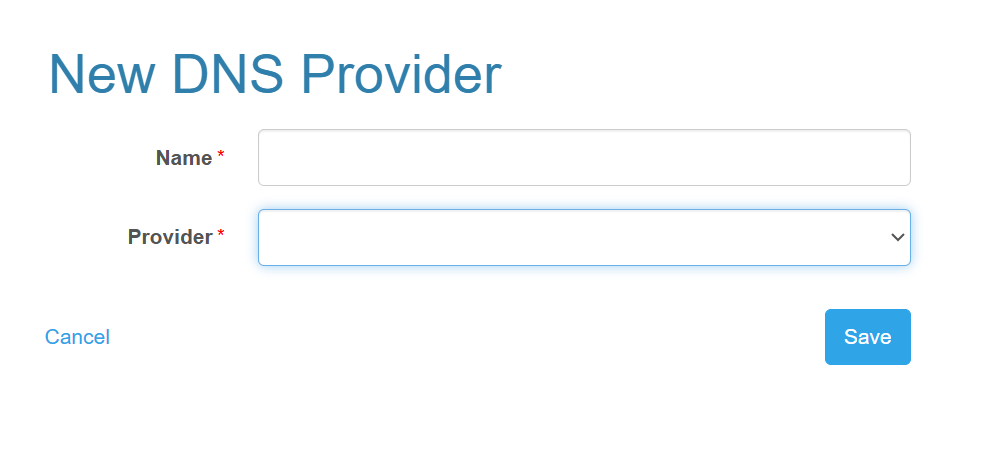
在 Provider 中可以选择 OpenResty Edge 当前支持的 DNS 服务商类型。
不同 DNS 服务商需要的授权信息可能不同。请确保凭据有权在需要签发证书的域名对应 DNS 区域中创建和删除记录。
Name 用于在签发证书时识别和选择该 DNS 服务商。录入密钥和 Token 时字段默认隐藏。
凭据在 Edge Admin 数据库中加密存储,只在内部 ACME 操作需要时解密。读写权限由全局 DNS 服务商 (DNS-01) 控制。
编辑 DNS 服务商时,省略凭据字段会保留原值;提交非空值会显式替换并轮换该凭据;空字符串会被拒绝。
Aliyun DNS
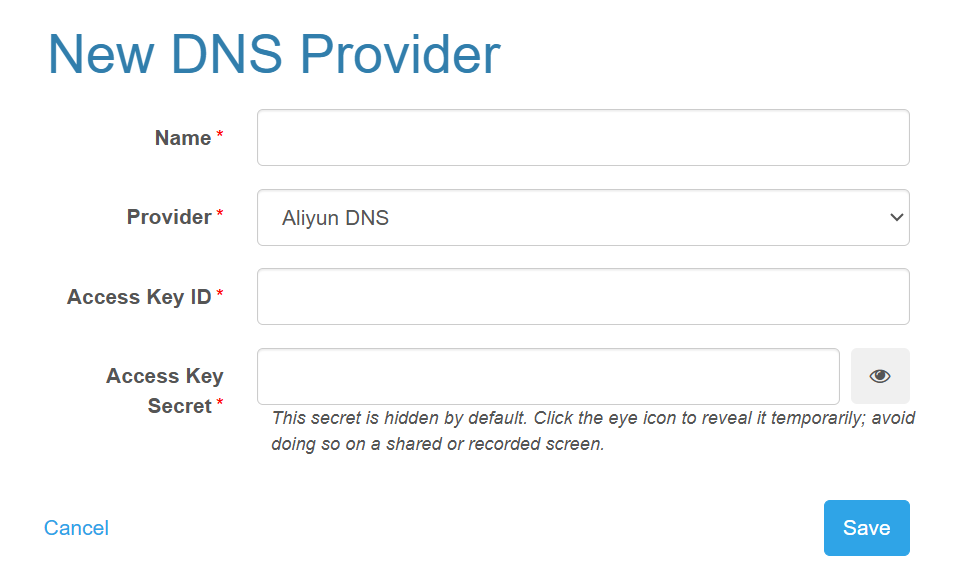
选择 Aliyun DNS 后,填写阿里云账户的 Access Key ID 和 Access Key Secret。对应的 Access Key 需要具有管理目标域名 DNS 记录的权限。
Cloudflare
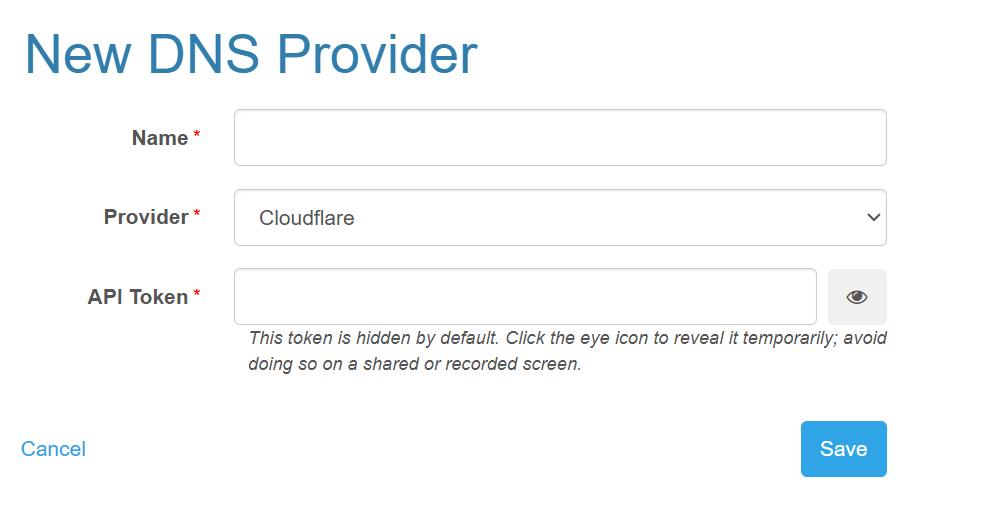
选择 Cloudflare 后,填写 API Token。该令牌需要具有编辑目标 Zone 中 DNS 记录的权限。
DNSPod
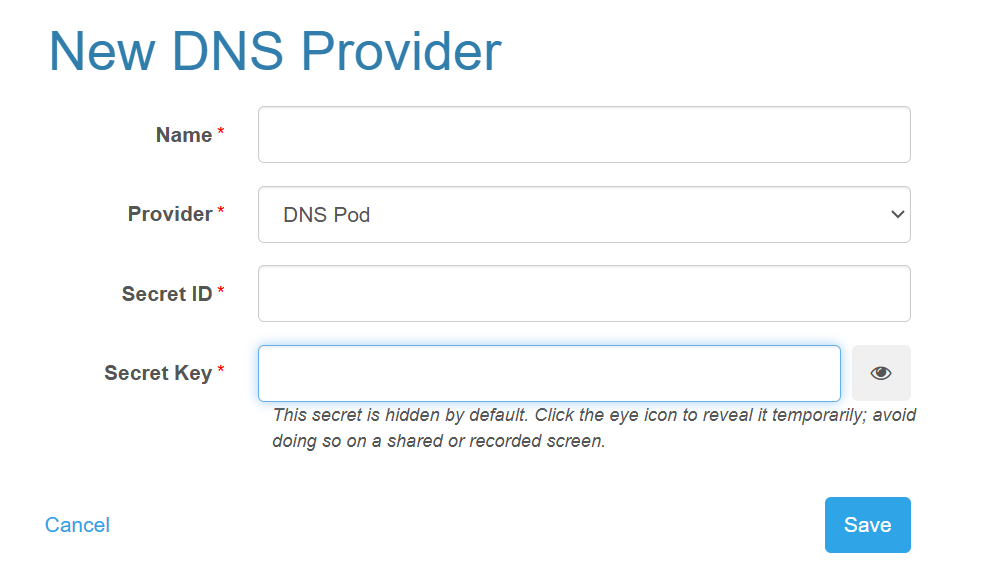
选择 DNS Pod 后,填写腾讯云 API 凭据的 Secret ID 和 Secret Key。对应凭据需要具有管理目标域名 DNS 记录的权限。
GoDaddy
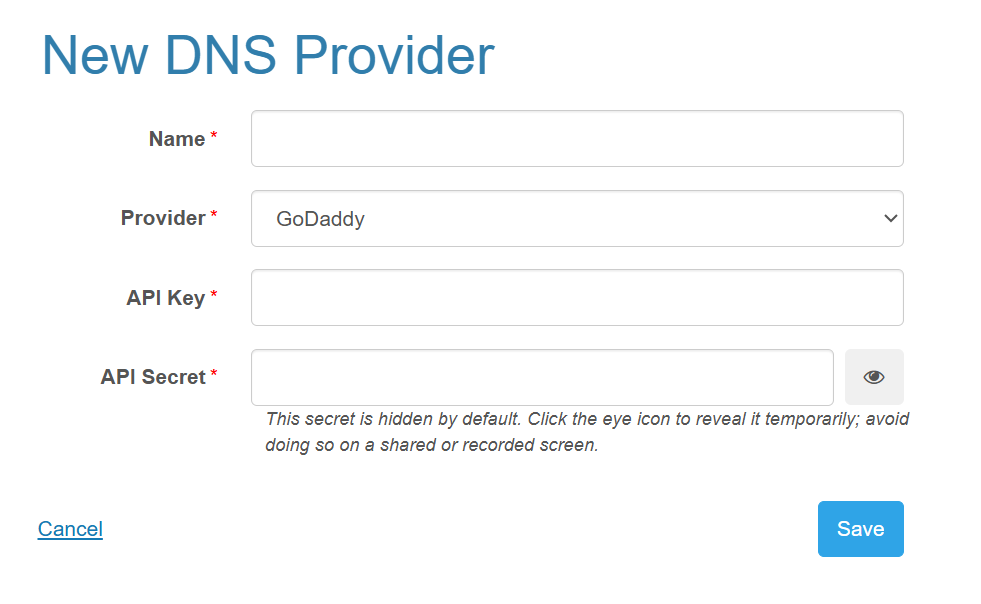
选择 GoDaddy 后,填写 API Key 和 API Secret。对应凭据需要具有管理目标域名 DNS 记录的权限。
在证书签发中使用 DNS 服务商
- 创建 Let’s Encrypt 或通用 ACME 证书。
- 在
DNS Provider中选择已经创建的全局 DNS 服务商。 - 填写证书域名并保存。
OpenResty Edge 会通过所选服务商的 API 创建 DNS-01 验证所需的 _acme-challenge TXT 记录。证书自动续期时,系统会再次使用同一 DNS 服务商完成验证。
有关适用场景和签发要求,请参阅使用外部 DNS 服务商完成 DNS-01 验证。
注意事项
- 建议为授权凭据配置满足 DNS 记录管理要求的最小权限。
- 请保持授权凭据有效,否则证书签发或自动续期可能失败。
- 请确保 OpenResty Edge Admin 可以访问 DNS 服务商和证书发行商的 API。
- 所选 DNS 服务商必须托管证书域名的权威 DNS 区域。