限制請求併發數
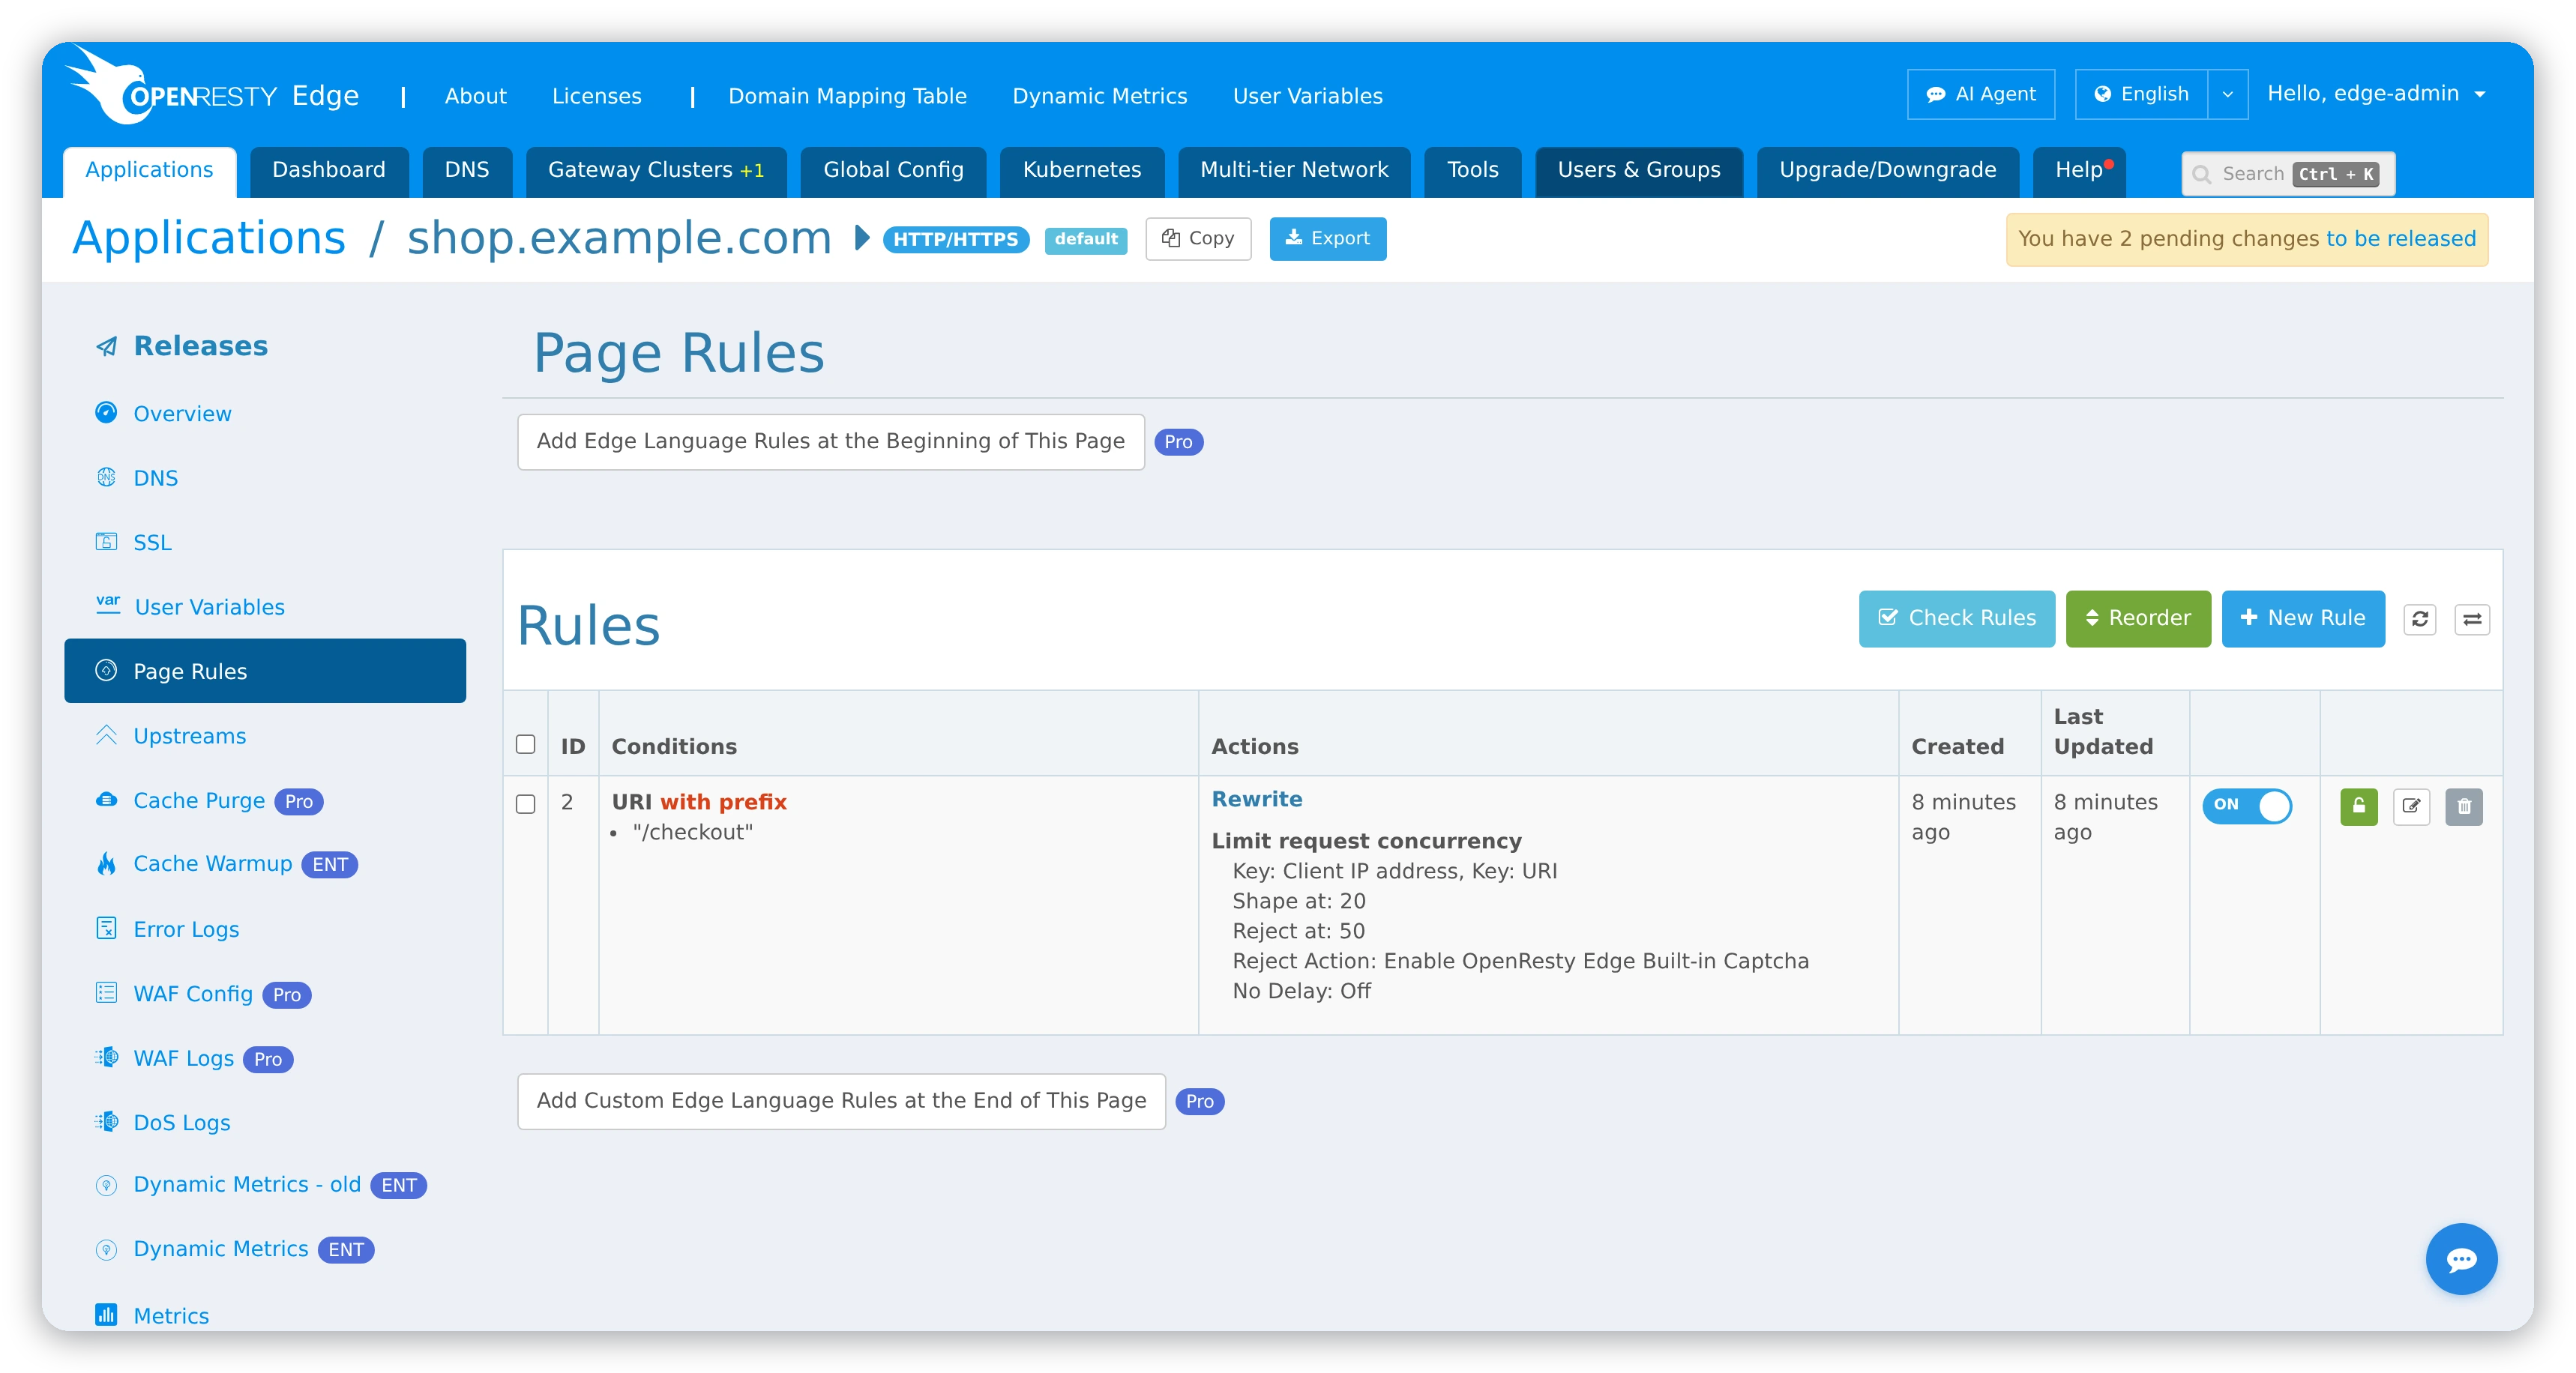
限制請求併發數 用於限制指定 Key 空間中的併發請求數:併發超過調整閾值時進行整形,超過拒絕閾值時拒絕請求。
配置動作
- 開啟目標 HTTP 應用的 頁面規則。
- 新建或編輯規則,並新增 限制請求併發數。
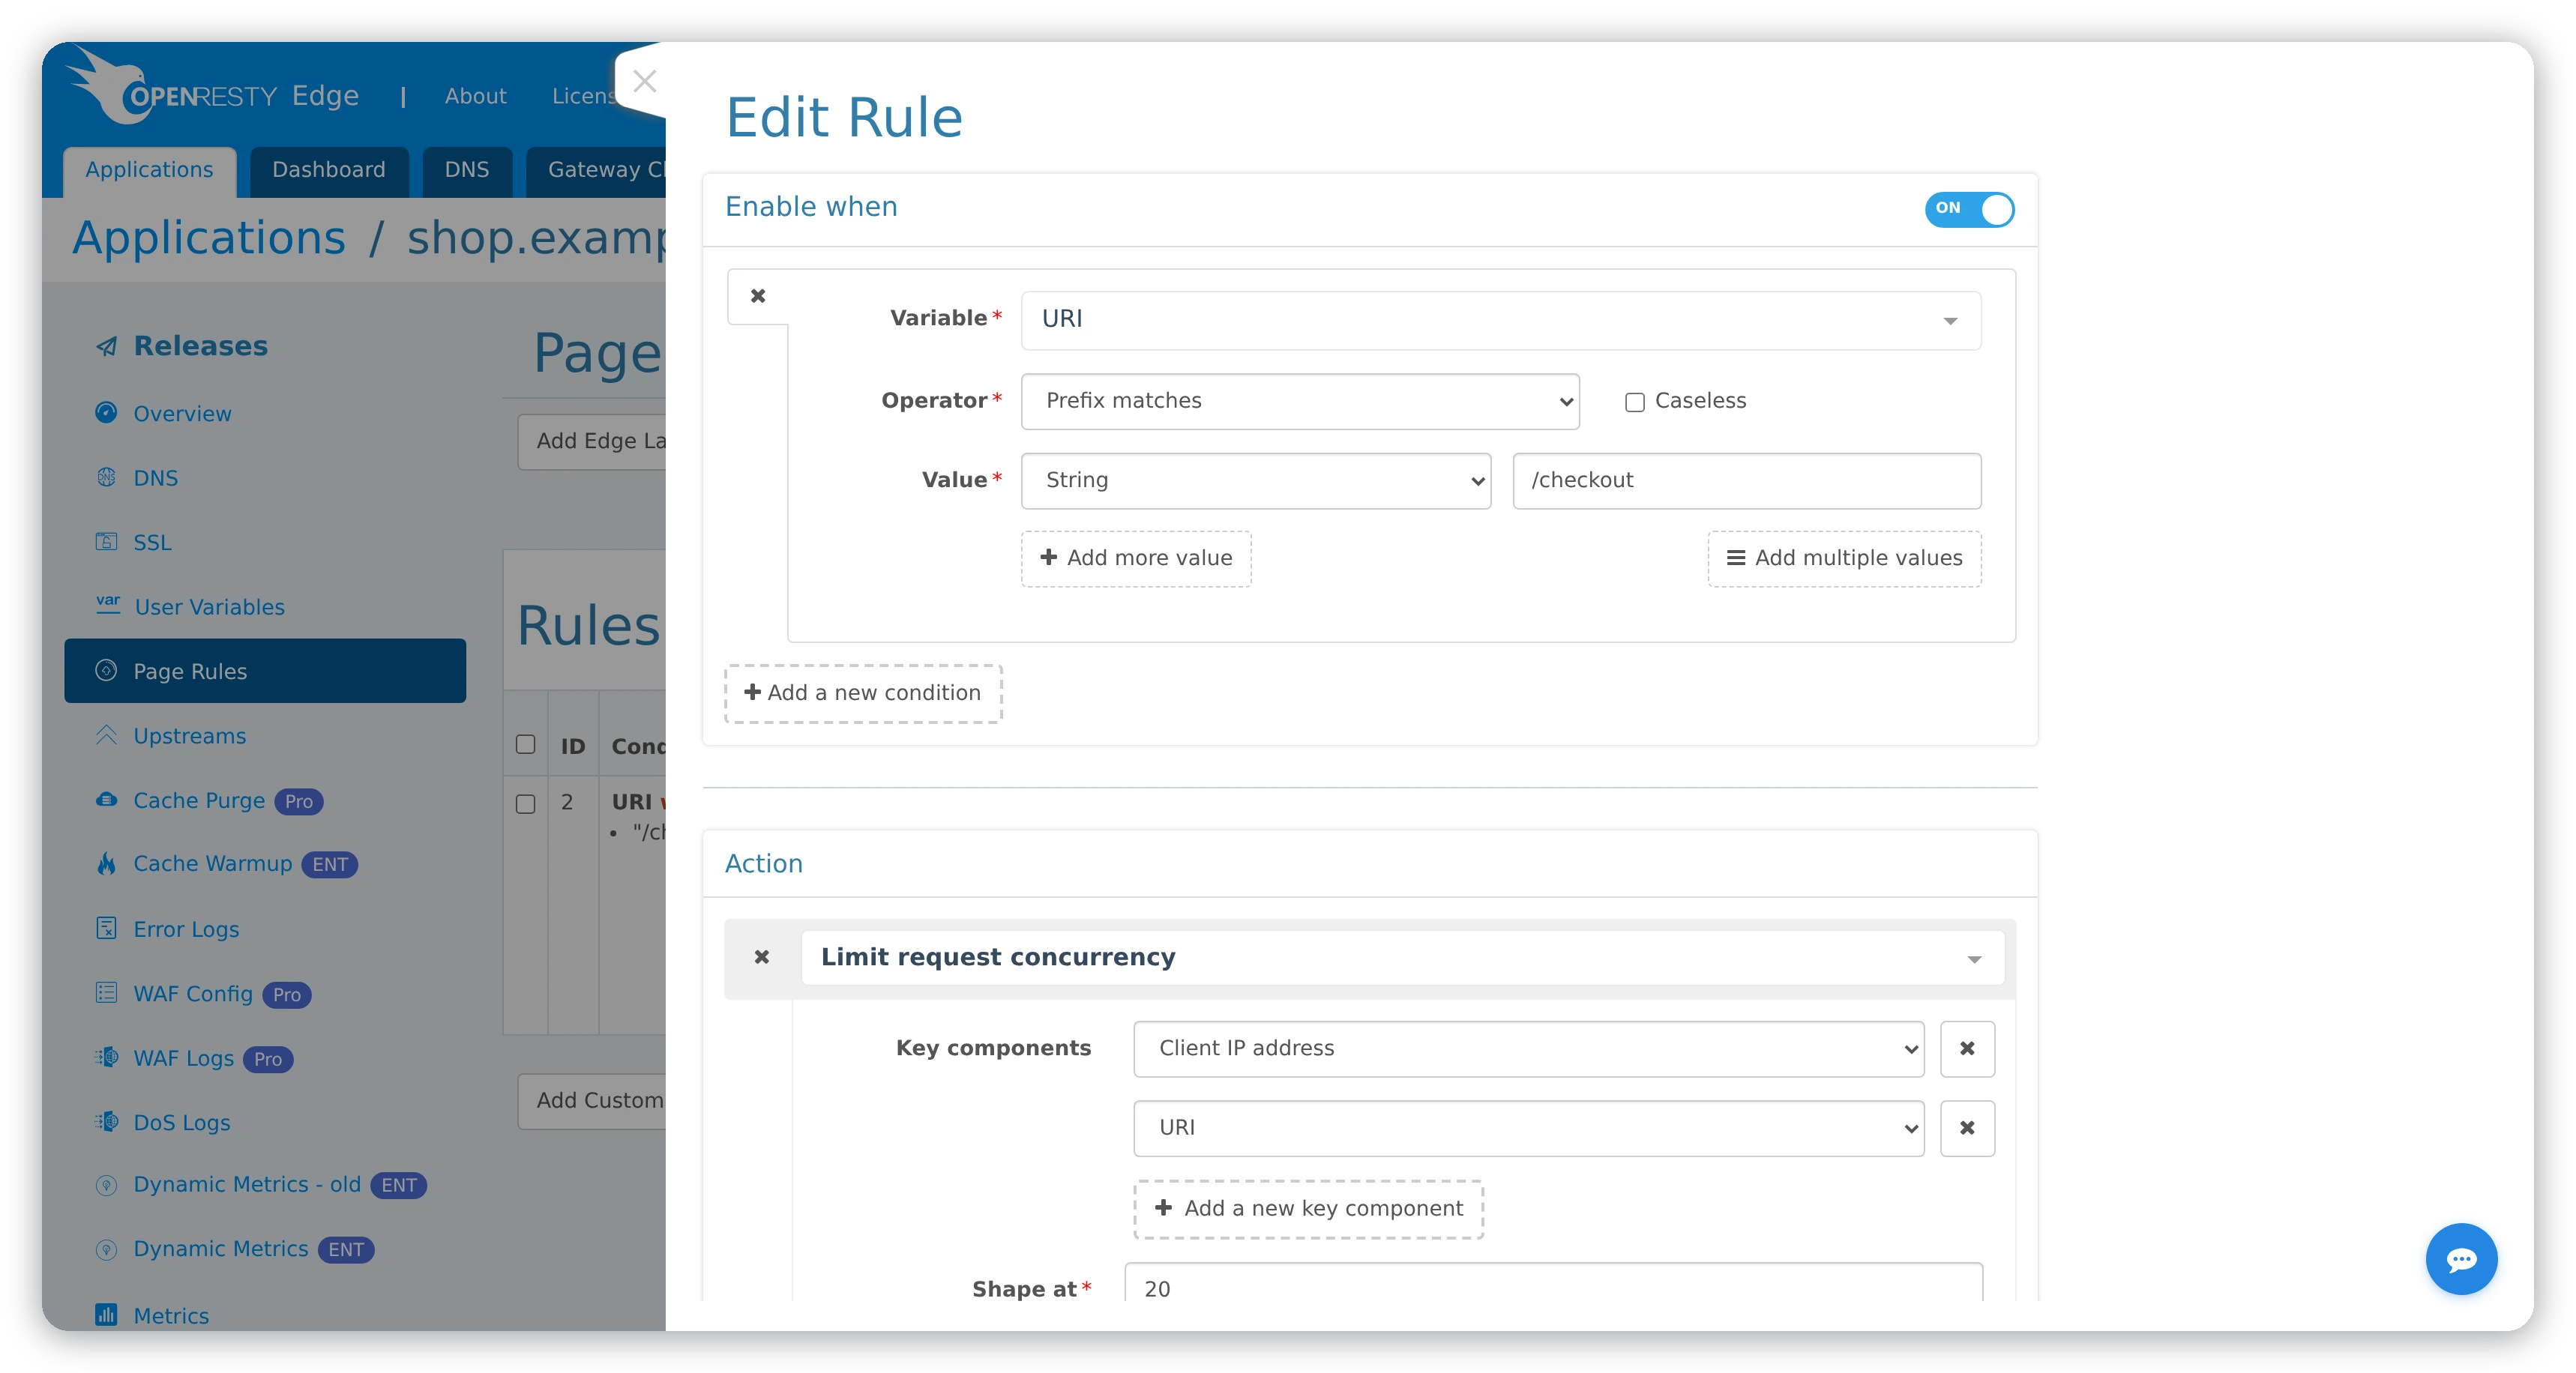
- 新增一個或多個 Key 組,例如客戶端 IP、URI、Cookie 或請求頭。
- 設定 調節於 和 拒絕於。
- 選擇 拒絕動作,並填寫對應的必填欄位。
- 儲存併發布應用,然後用受控的併發流量驗證。
調節於 預設值為 1,拒絕於 預設值為 10。兩者都接受非負整數,且拒絕於 不能小於 調節於。
Key 應當代表真正需要保護的資源。使用 X-Forwarded-For 前,請確認請求只能經過可信代理,並且代理會覆蓋客戶端自行提交的同名請求頭。
按匹配網段限流
客戶端隱私服務提供商 和 客戶端匹配網段(CIDR) 關鍵字在 OpenResty Edge 26.12.1-1 中首次引入。
將管理端和閘道器升級至 26.12.1-1 或更新版本後,可在關鍵字下拉式清單中選擇
客戶端匹配網段(CIDR),以主 IP 資料庫匹配的網段作為限流鍵。同一網段中的地址共用額度。
若同時加入 客戶端 IP 地址,組合後的鍵仍會區分每個地址。
也可選擇 客戶端隱私服務提供商 按服務名稱分組;匹配記錄沒有名稱時會落入同一個空字串分組。
按網段分組前,可用 client-network 的非空條件限定規則,使規則只處理已取得匹配網段的請求。
/32 或 /128 仍代表單個地址;資料庫更新可能改變分組。
欄位含義和升級要求見 IP 地理資訊資料庫。
拒絕動作
該動作可以返回錯誤或 頁面模板,可以要求 CAPTCHA、hCaptcha、JavaScript 挑戰、重定向驗證 或 私有訪問 Token, 也支援當前 Edge Admin 表單提供的其他拒絕動作。
選擇 私有訪問 Token 時,還需要配置回退動作和 清除時間,預設 60 秒。
頁面模板 回退必須選擇模板;Edge CAPTCHA 和 hCaptcha 的自定義模板必須分別包含 ::CAPTCHA_BOX:: 和 ::HCAPTCHA_BOX::;
JavaScript 挑戰不使用模板。
PAT 簽發商、許可權、回退和釋出行為請參閱 私有訪問 Token。
觀測選項
將 拒絕動作 設為 僅記錄日誌,並填寫 日誌名稱,可以記錄超過併發閾值的 請求而不拒絕它們。日誌最多每秒寫入一條。記錄延遲請求 控制是否記錄進入調節 區間的請求,預設開啟;關閉後請求仍會被延遲。
這兩個引數在 OpenResty Edge 26.12.1-1 中首次引入。